Karpathy 两小时重做 YouTube?前端入口遭逆向应用如何防盗播
 openinstall运营团队|
 2026-11-03|
 46
Karpathy 两小时重做 YouTube?这一技术颠覆已被确证,随着前 OpenAI 联合创始人、知名人工智能科学家安德烈·卡帕西(Andrej Karpathy)仅凭一句自然语言提示词便在两小时内完整重构出反算法、去广告的定制版视频平台 HackerTube,Karpathy 用 AI 两小时重做 YouTube 引发了全球内容平台、移动开发与数据安全领域关于前端交互入口被彻底逆向解构的深层震荡。2026 年 10 月 31 日,Karpathy 借助 Mac 上的 Claude Code 桌面端(基于 Claude Opus 5.5 的中等推理强度),在短短两个小时内全自动完成了从 Hacker News 近 20 年的 4300 万条历史评论中清洗筛选出 6454 个高质量视频、解析 YouTube 元数据、搭建自适应响应式网页、部署 VPS 乃至完成服务器安全加固的全流程。当普通开发者甚至非技术人员只需动动嘴就能把商业巨头精心打造的推荐流、商业广告与登录门槛完全剥离,并套上自制前端成为新的超级入口,传统移动与 Web 应用面临着流量被架空、接口被脱机盗播以及商业变现体系归零的灭顶之灾,应用如何在不可信的端侧环境中构筑防反编译、防盗链与防篡改的坚固壁垒,已成为开发者必须筑牢的安全防线。
范式突变:从被动投喂到两小时全自动逆向重构前端
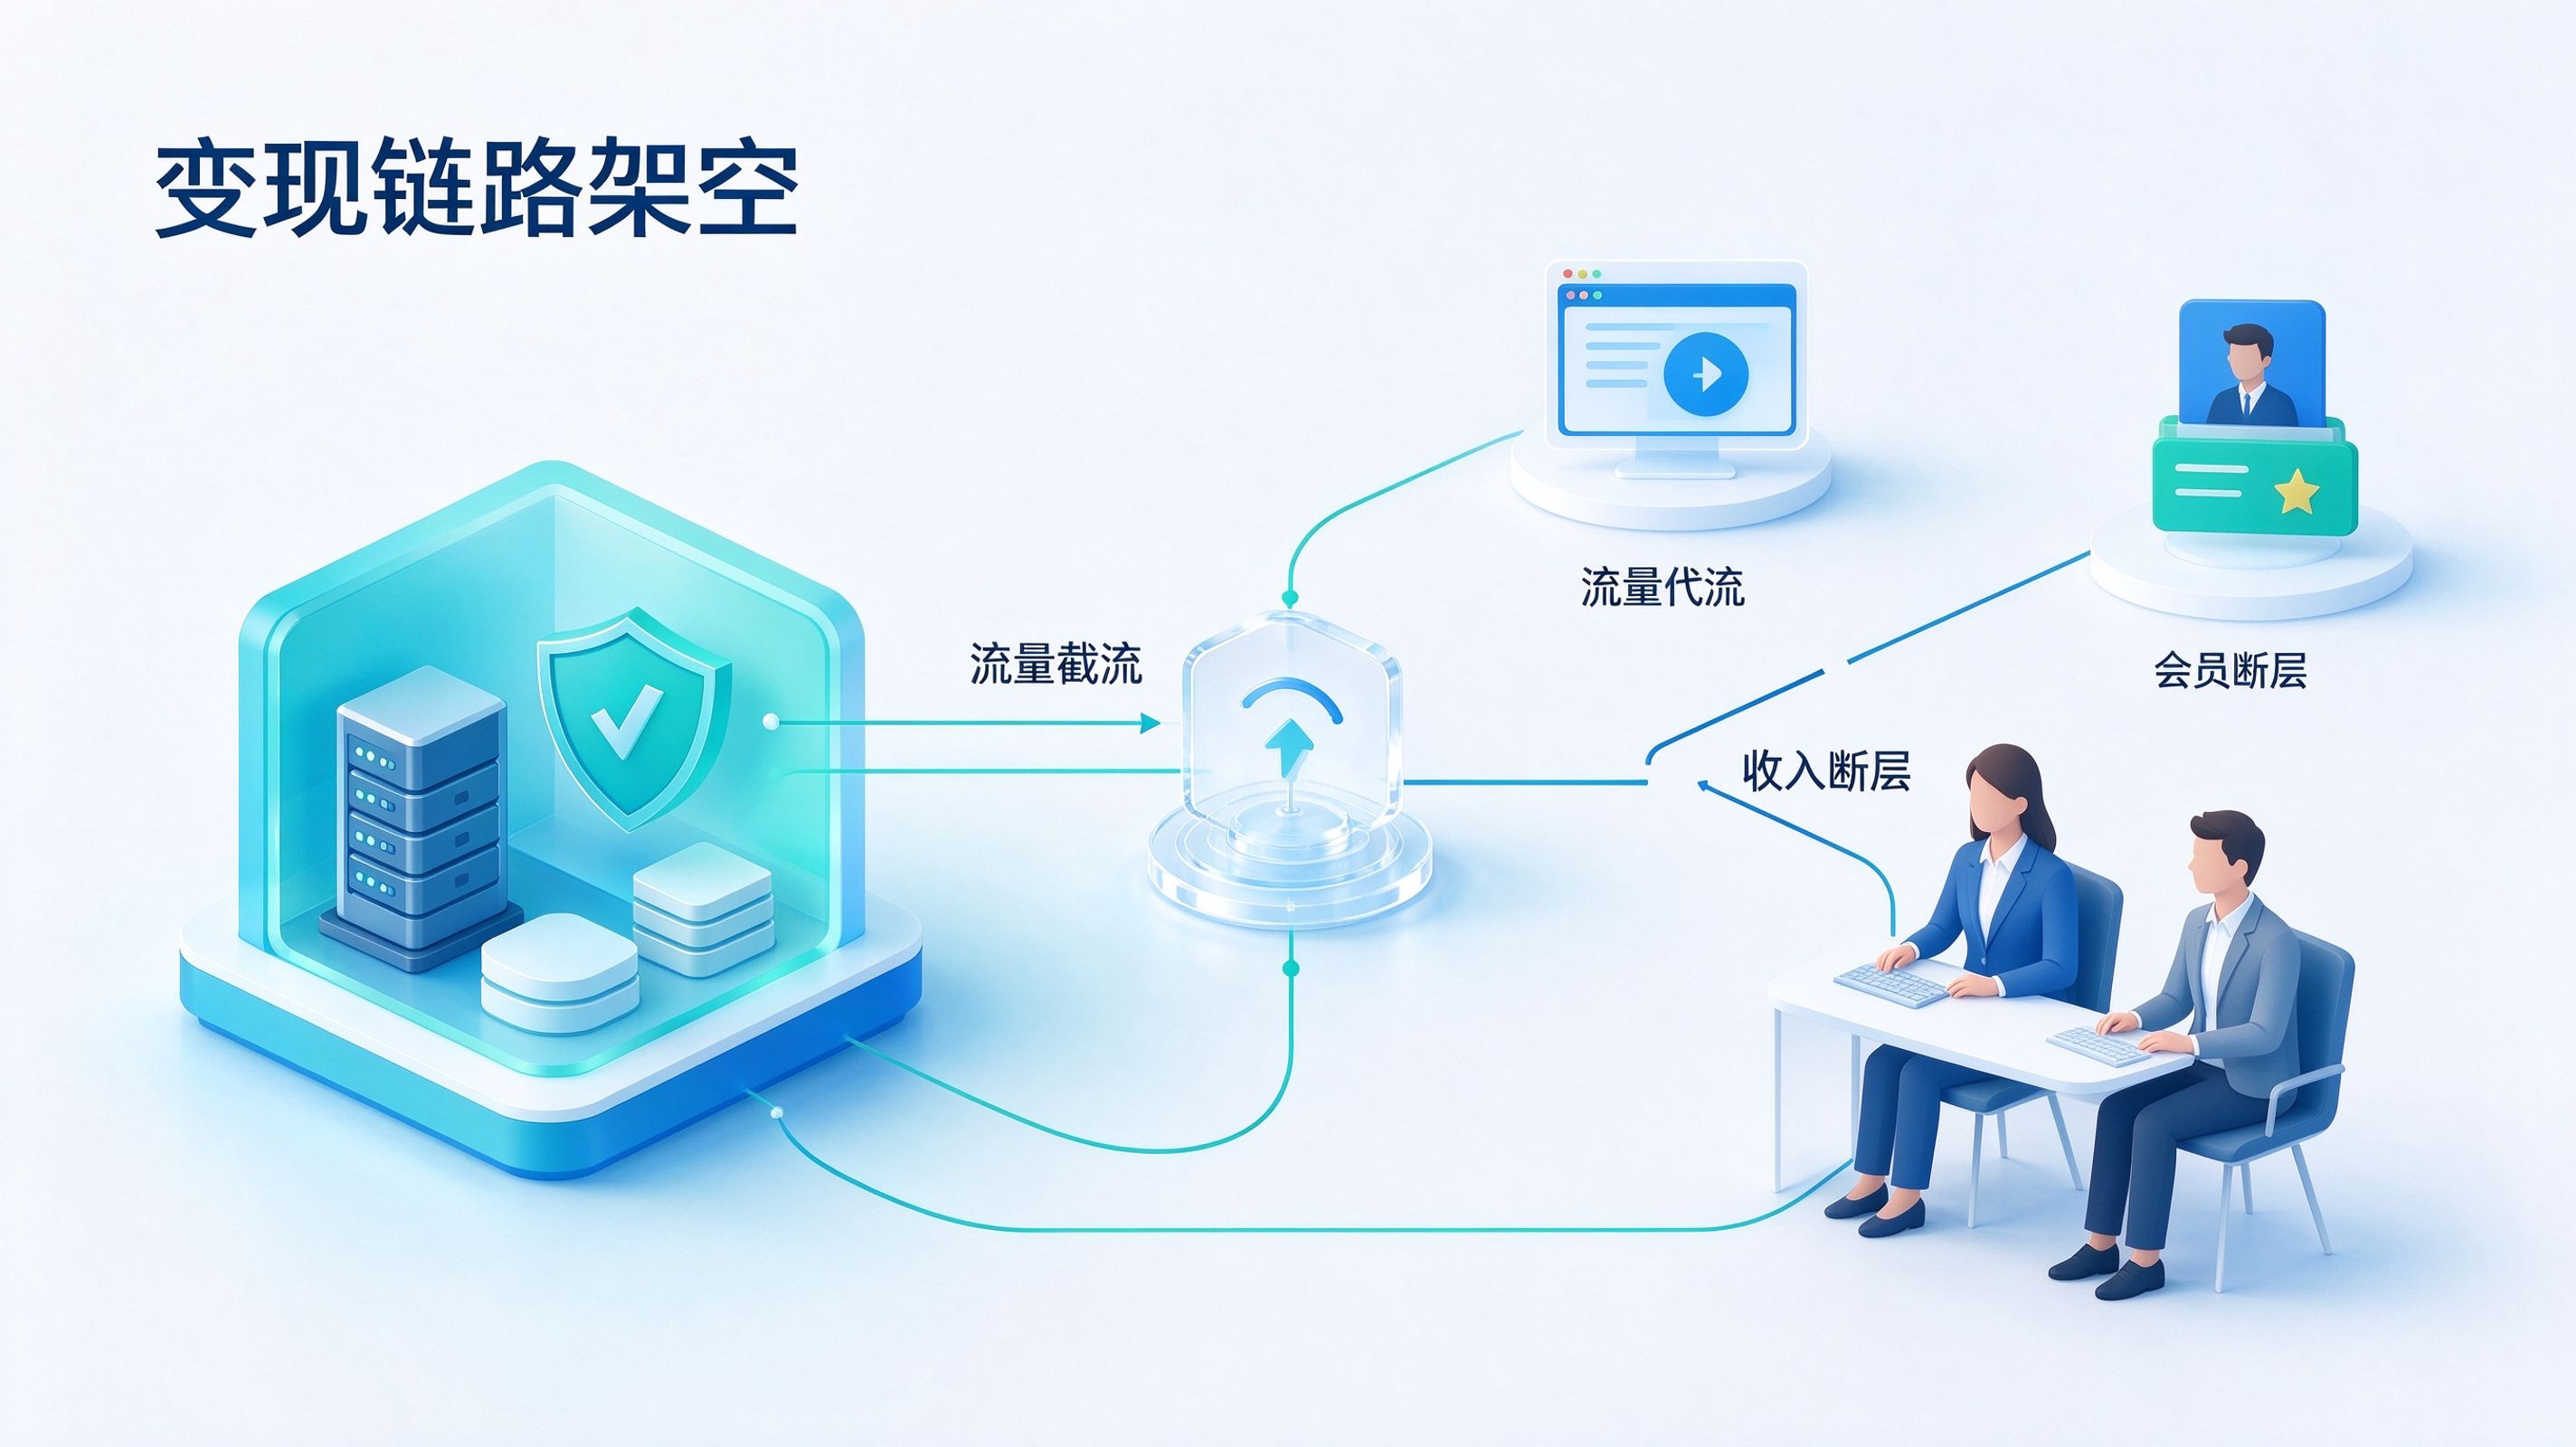
长期以来,中心化内容平台(无论是 YouTube、Bilibili、抖音还是各类资讯流)的商业护城河高度依赖于“推荐算法黑盒”与“强制前端绑定”。平台通过精心设计的缩略图 A/B 测试、耸人听闻的标题党算法以及无休止的信息流瀑布,最大化攫取用户的停留时长,并在此过程中穿插密集的开屏广告、贴片广告与信息流赞助。用户即便对满屏同质化的低质内容极度厌倦,也只能被迫在平台提供的标准客户端界面中滑动浏览。
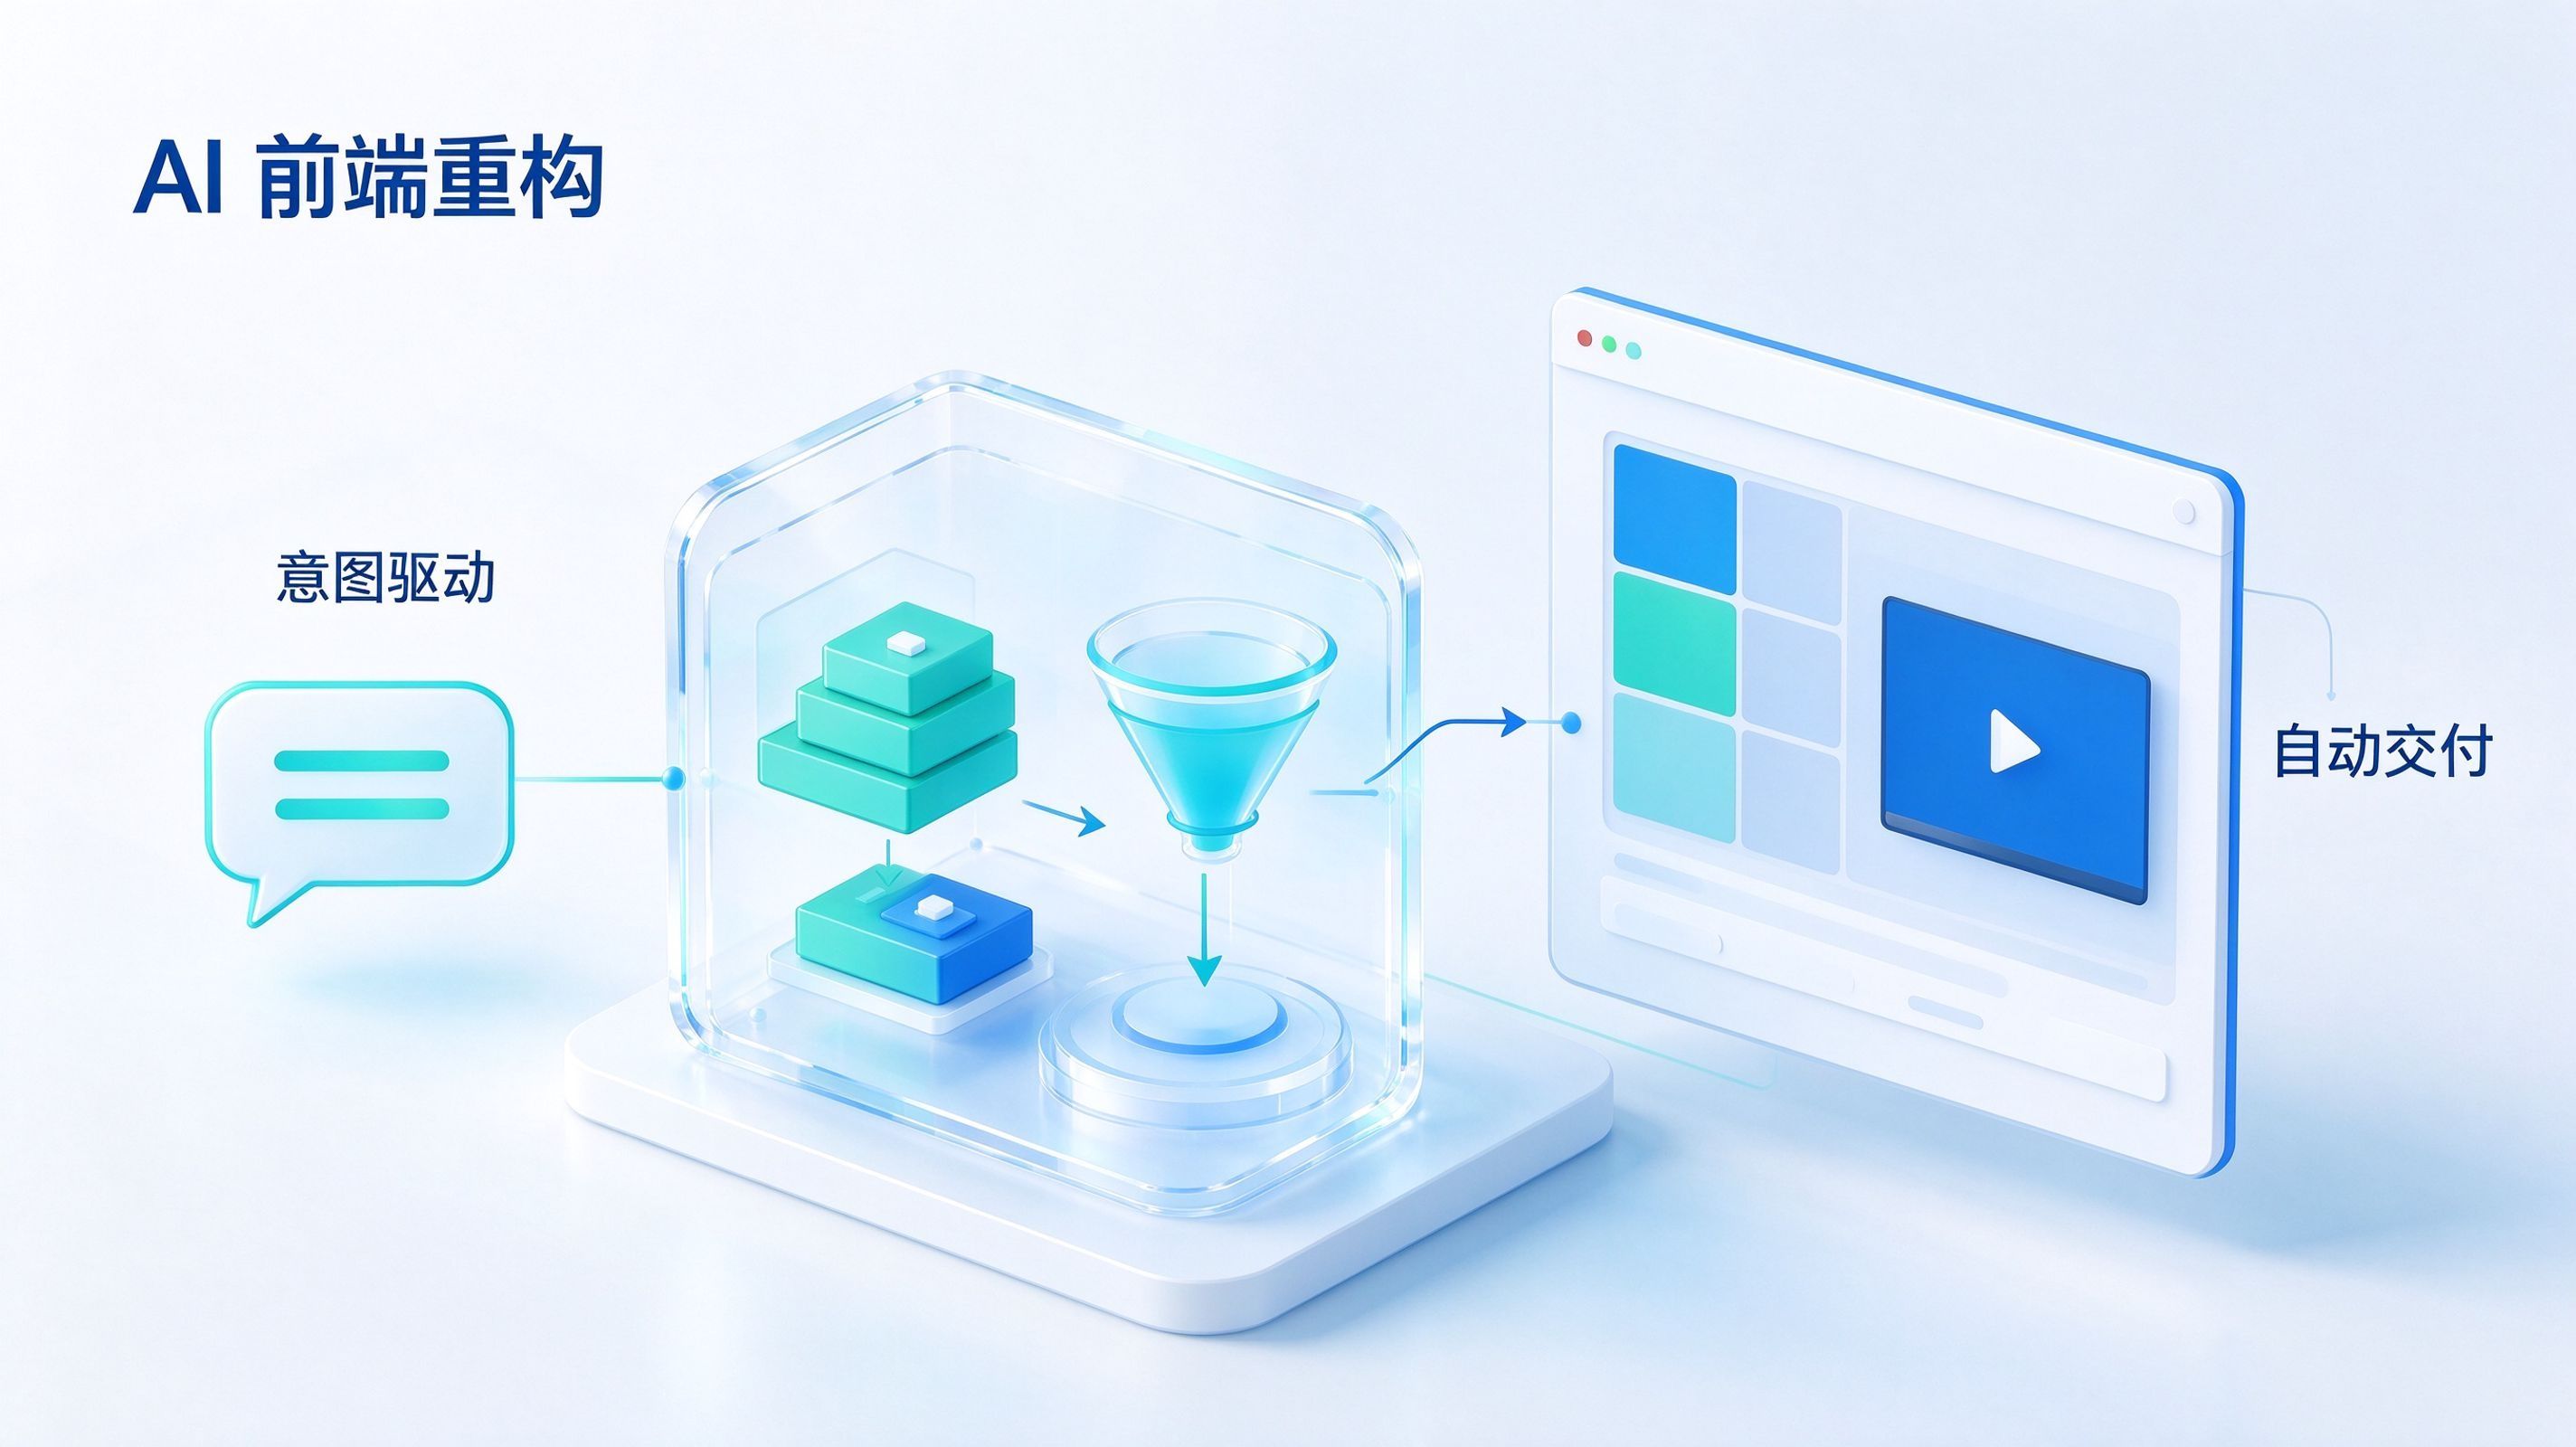
Karpathy 打造 HackerTube 的全过程,标志着大模型已经正式将软件工程中的“产品形态逆向”演化为普通人唾手可得的平民化能力。在这场人机协作中,Karpathy 本人仅执行了申请 API 密钥、购买域名与启动服务器这三项跑腿杂活,代码编写、清洗过滤与工程部署全部由智能体自主闭环。
[HackerTube 自动化逆向重构与去中心化分发拓扑]
Karpathy 下达单句提示词(“照着 HN 网友高频推荐,做个专属 YouTube 风格网站”)
↓
[Claude Code 桌面端工作流自主编排]
Opus 5.5 统筹规划,调用轻量模型并发清洗近 20 年 4300 万条技术论坛评论
↓
[结构化元数据提取与算法重塑]
筛选出 6454 个高口碑视频,用人类真实信任背书彻底替代平台的点击率算法
↓
[全自动前后端构建与防追踪改造]
克隆 YouTube 经典布局,取消强制登录、剥离诱导封面(改取中间帧)并屏蔽全部贴片广告
↓
[全自动部署上线与底层资产盗用]
一键推送到生产服务器完成加固,底层依然无偿消费 YouTube 的视频流与 CDN 算力
这一实践展现出三大颠覆性的产业趋势:
- 软件工程的接口发生根本性迁移:顶尖工程师的工作方式从读写代码、终端敲命令,全面蜕变为“向智能体提出业务意图并验收成果”,端到端全栈开发周期被极限压缩为“小时级”;
- 推荐权与分发权从平台向个人反向转移:内容过滤的信号不再由平台的商业化 KPI 决定,而是由个人或高信任社群的真实偏好重新定义,算法的服务对象被强行重构;
- 平台商业闭环遭遇物理级剥离:HackerTube 寄生在 YouTube 的视频托管、上传与内容分发网络(CDN)之上,却以极高的审美洁癖彻底清除了平台的广告变现模块与用户登录留存体系。
大模型让用户体验重归清爽,却也无情地撕裂了内容平台维系商业运转的核心纽带:平台承担了极其昂贵的带宽、存储与版权成本,前端的流量和用户信任却被第三方自制智能体截流殆尽。
商业空心化:AI 逆向一切对移动生态防线的降维打击
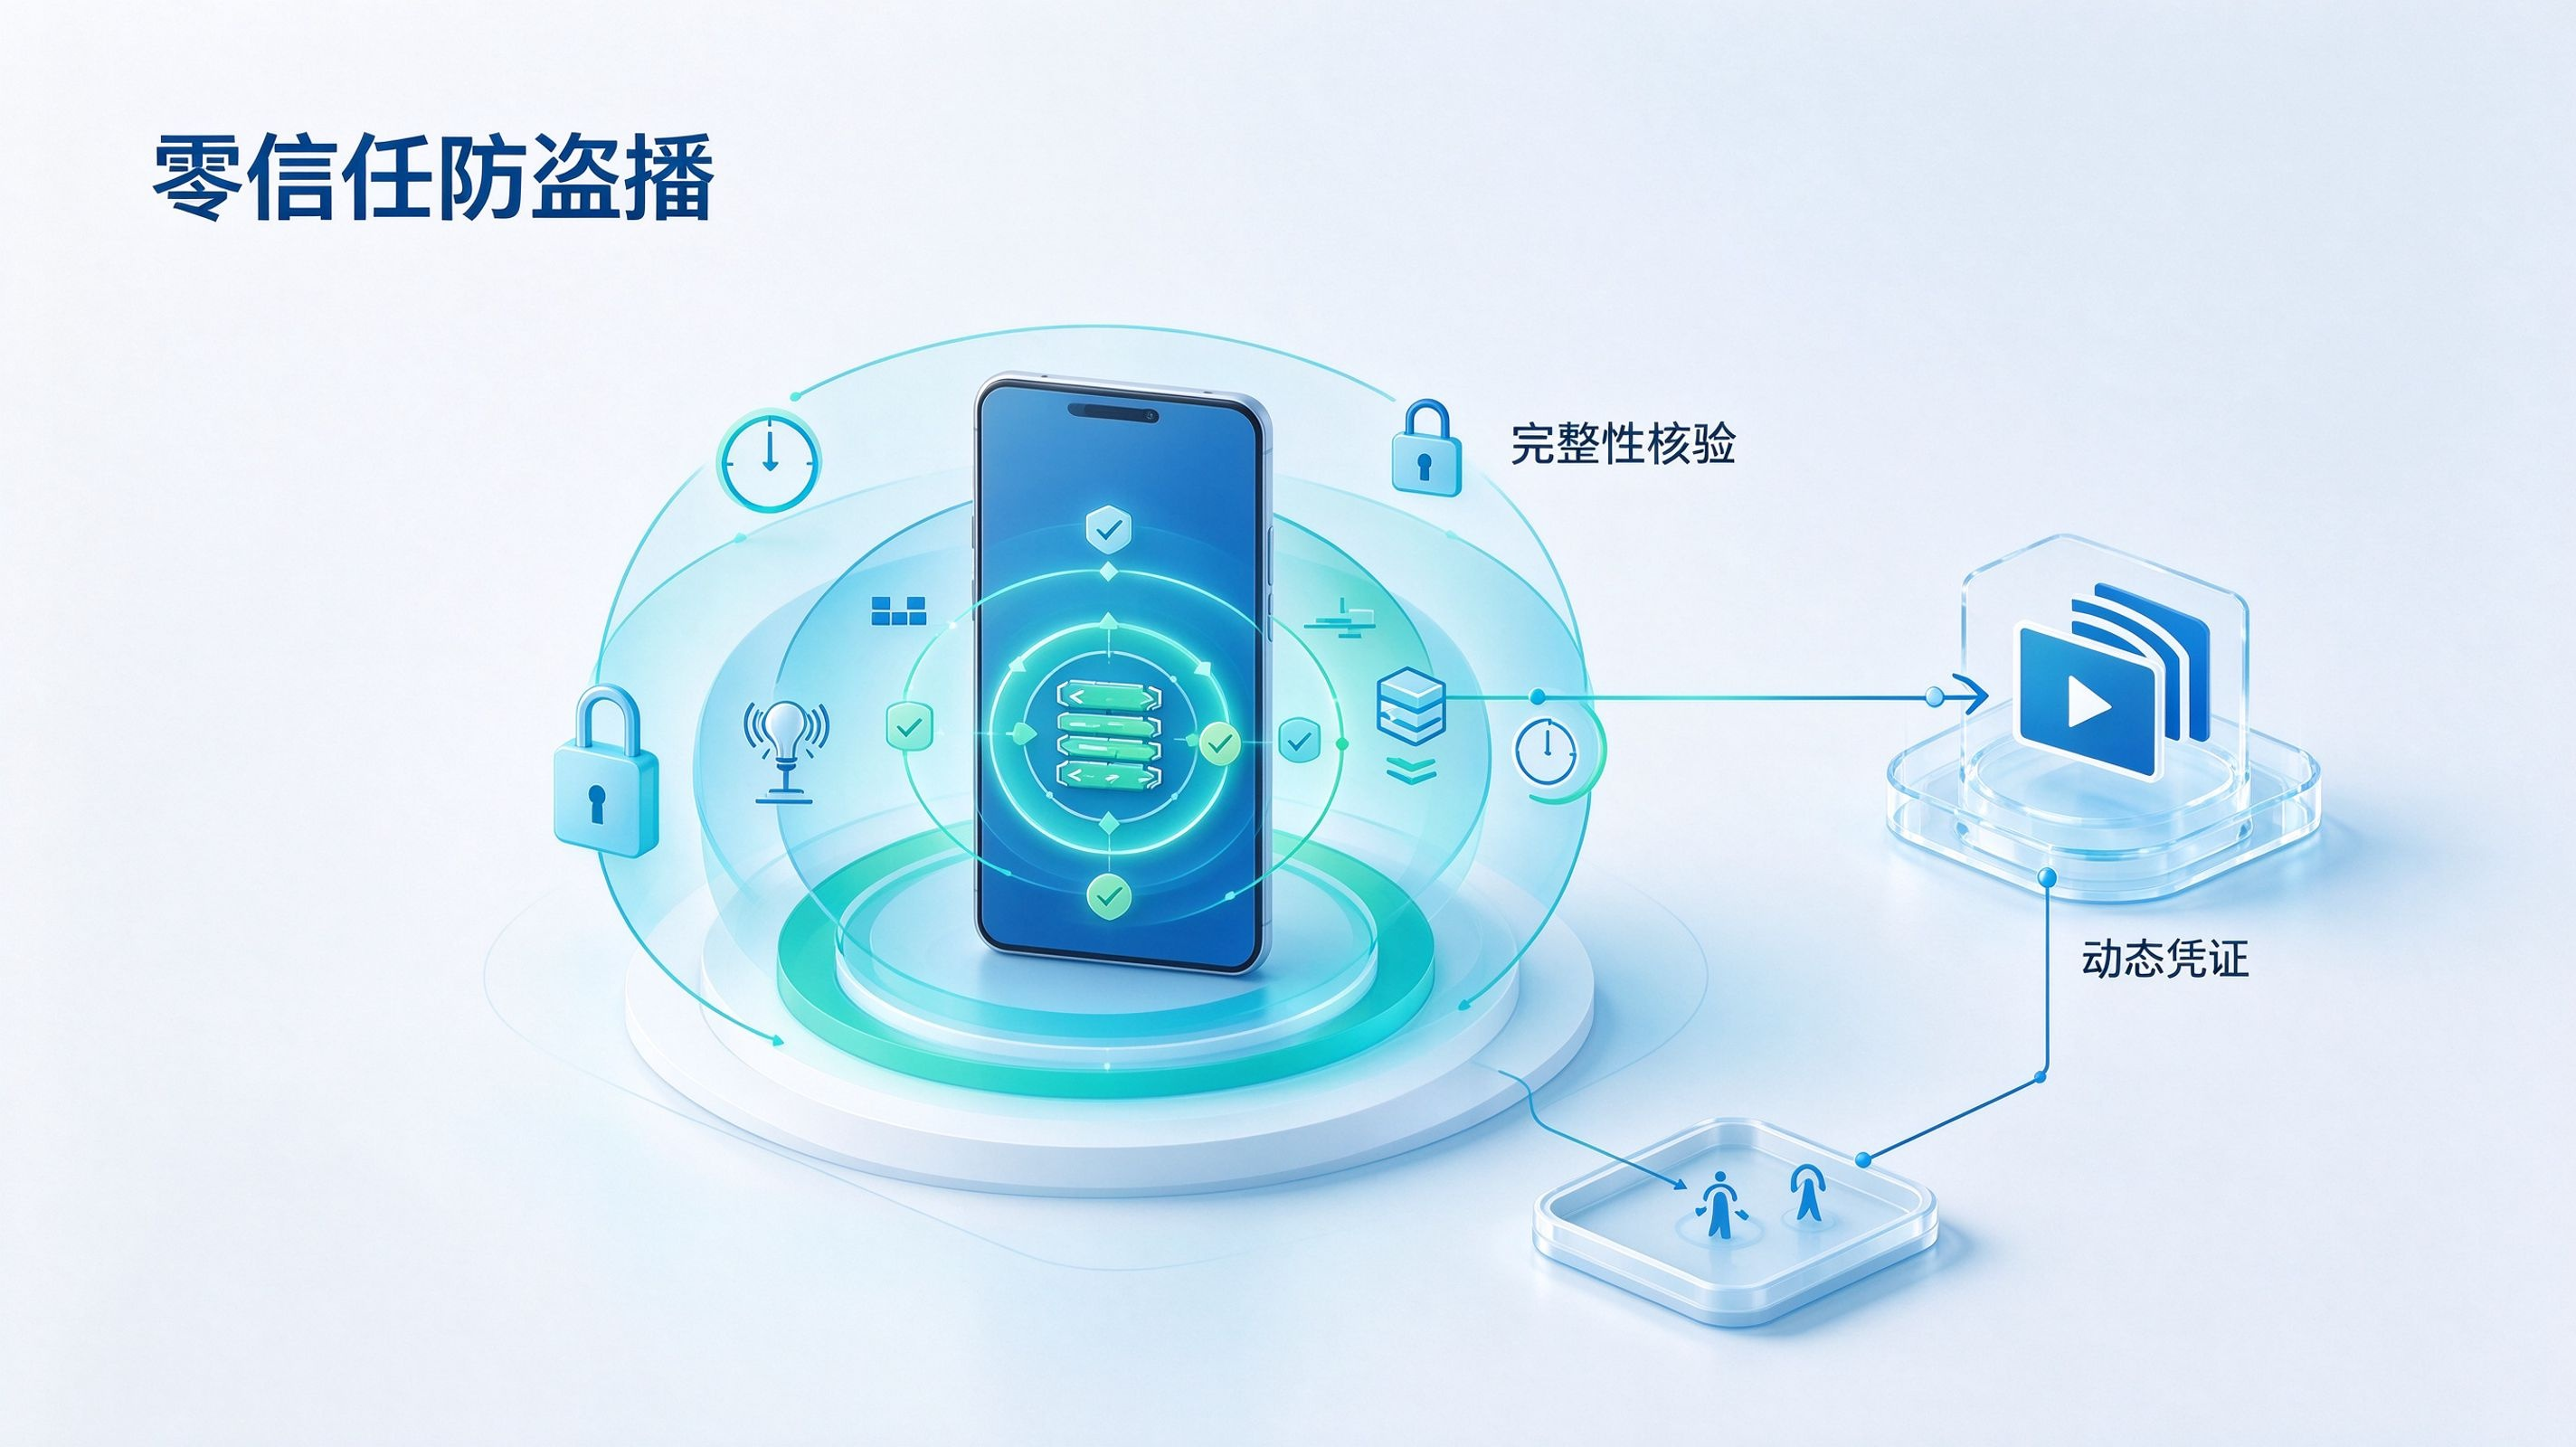
HackerTube 的爆火绝非孤立的极客玩具,它代表着一种通用解构能力的扩散。在项目发布后短短 24 小时内,极客社群迅速演化出了基于同样思路的学术论文库、高分图书网,甚至还有开发者在几小时内逆向出了适用于 Android TV 的第三方电视大屏版(hackertube.tv)。
这种“寄生式前端逆向”的泛滥,对正规商业应用和移动分发生态构成了三层致命的结构性打击:
第一,商业变现漏斗被整体架空,平台沦为免费水电设备。商业化 App 的盈利基础建立在前端曝光之上。当用户普遍通过大模型重构的免登录第三方前端、聚合小工具或智能体去浏览视频和图文时,开屏物料、信息流赞助位以及会员购买引导全部被过滤。平台在后台承受着数以亿计的视频解密与流量拉取请求,前台却无法获得一分钱的广告收入,商业循环瞬间陷入崩塌。
第二,核心通信协议与数据接口面临被黑产降维打击。Karpathy 的项目目前依赖官方合规 API,但极客社群中的衍生项目与黑灰产团队早已跨过了这一边界。黑产团伙完全可以利用类似 REA 的大模型逆向工具,自动反编译商业移动客户端的二进制动态库,逆向出视频流的防盗链签名(Token)、动态加盐算法与私有推流协议,随后在服务器端编写轻量级爬虫,以毫秒级并发扒取平台的付费资源,甚至打包成免会员的“纯净盗播 App”在外部市场传播。
第三,买量归因链路被切断,广告支出回报率陷入数据黑洞。移动内容平台的获客通常依赖精准的推广买量与社交裂变。如果大量自然流量被分流到各类非官方的自制前端或聚合工具中,新用户的设备特征、渠道推广来源(Channel ID)与转化事件无法被正常上报至搜索广告归因网络。数据后台将只能看到大量的异常网络消耗,却无法追踪每一笔推广预算的真实去向,直接推高了企业的整体用户获取成本。
工程破局:构建基于微架构设备指纹与端侧动态防盗播底座
面对已经大模型化、全民化的前端逆向与协议抓取威胁,移动开发团队绝不能寄希望于“防爬虫 IP 限制”或简单的 API 访问频次拦截。在能够自省纠错的 AI 面前,传统的规则防护如同纸糊的防线。
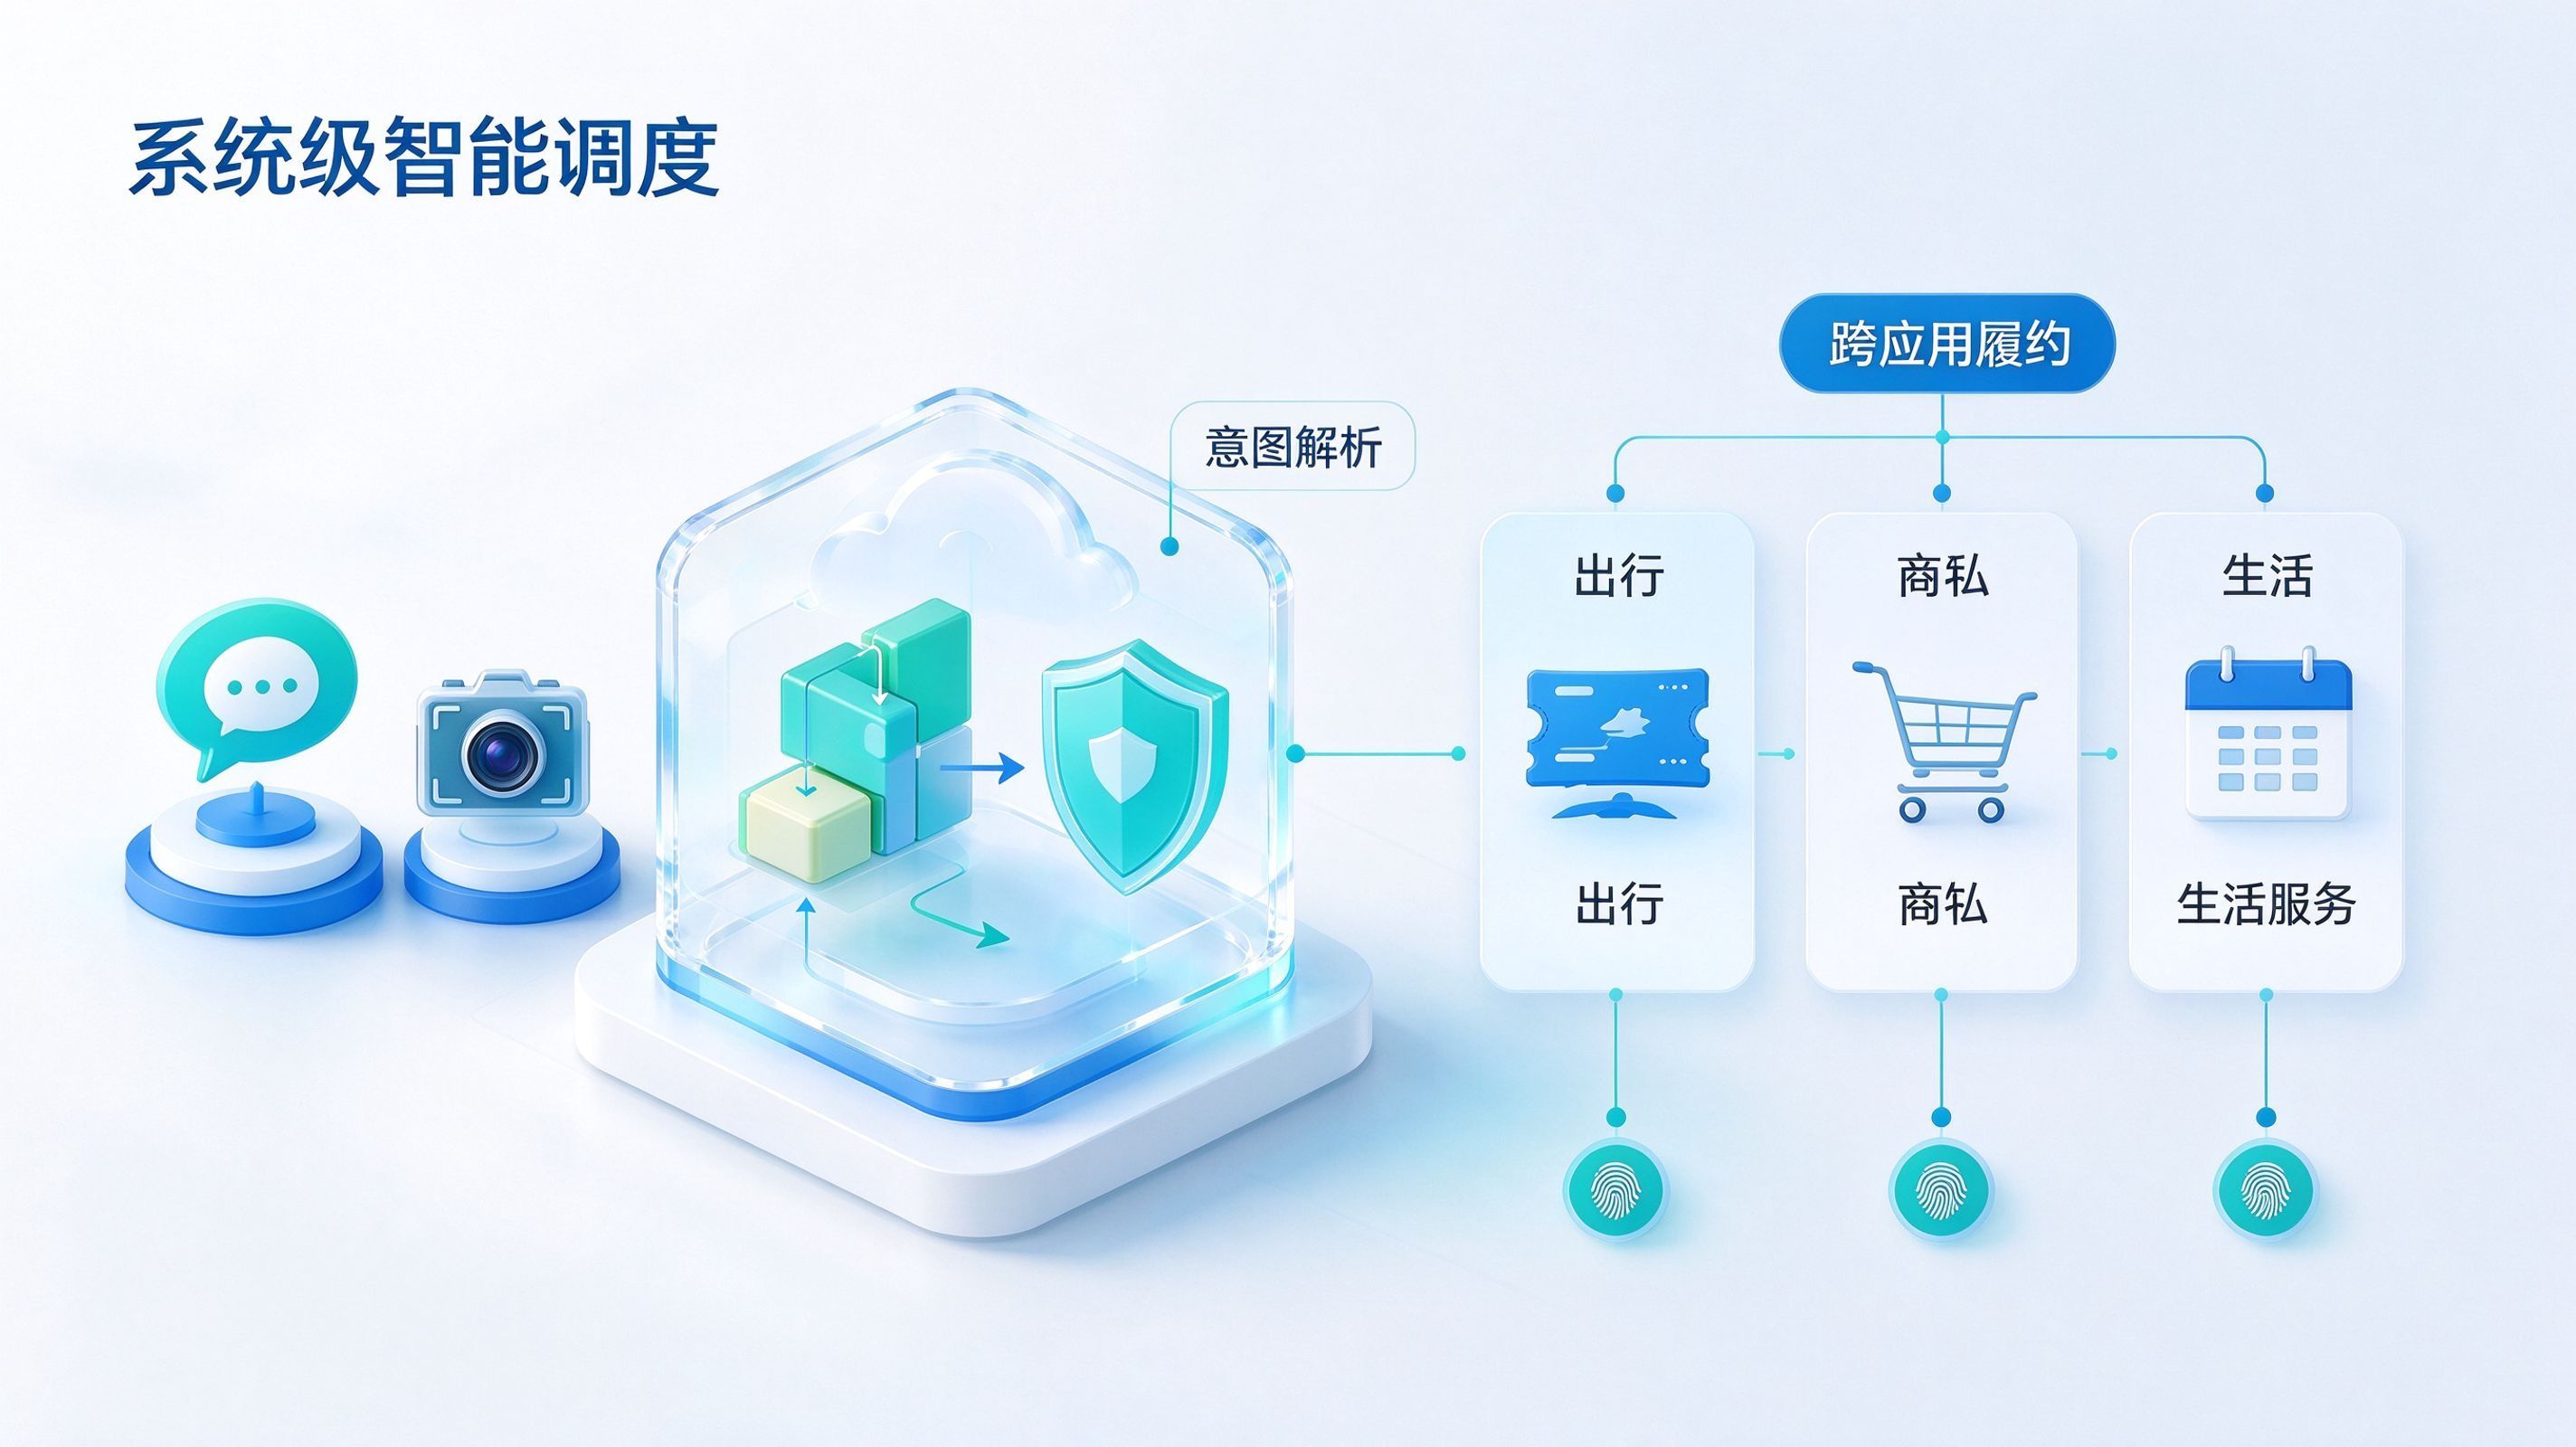
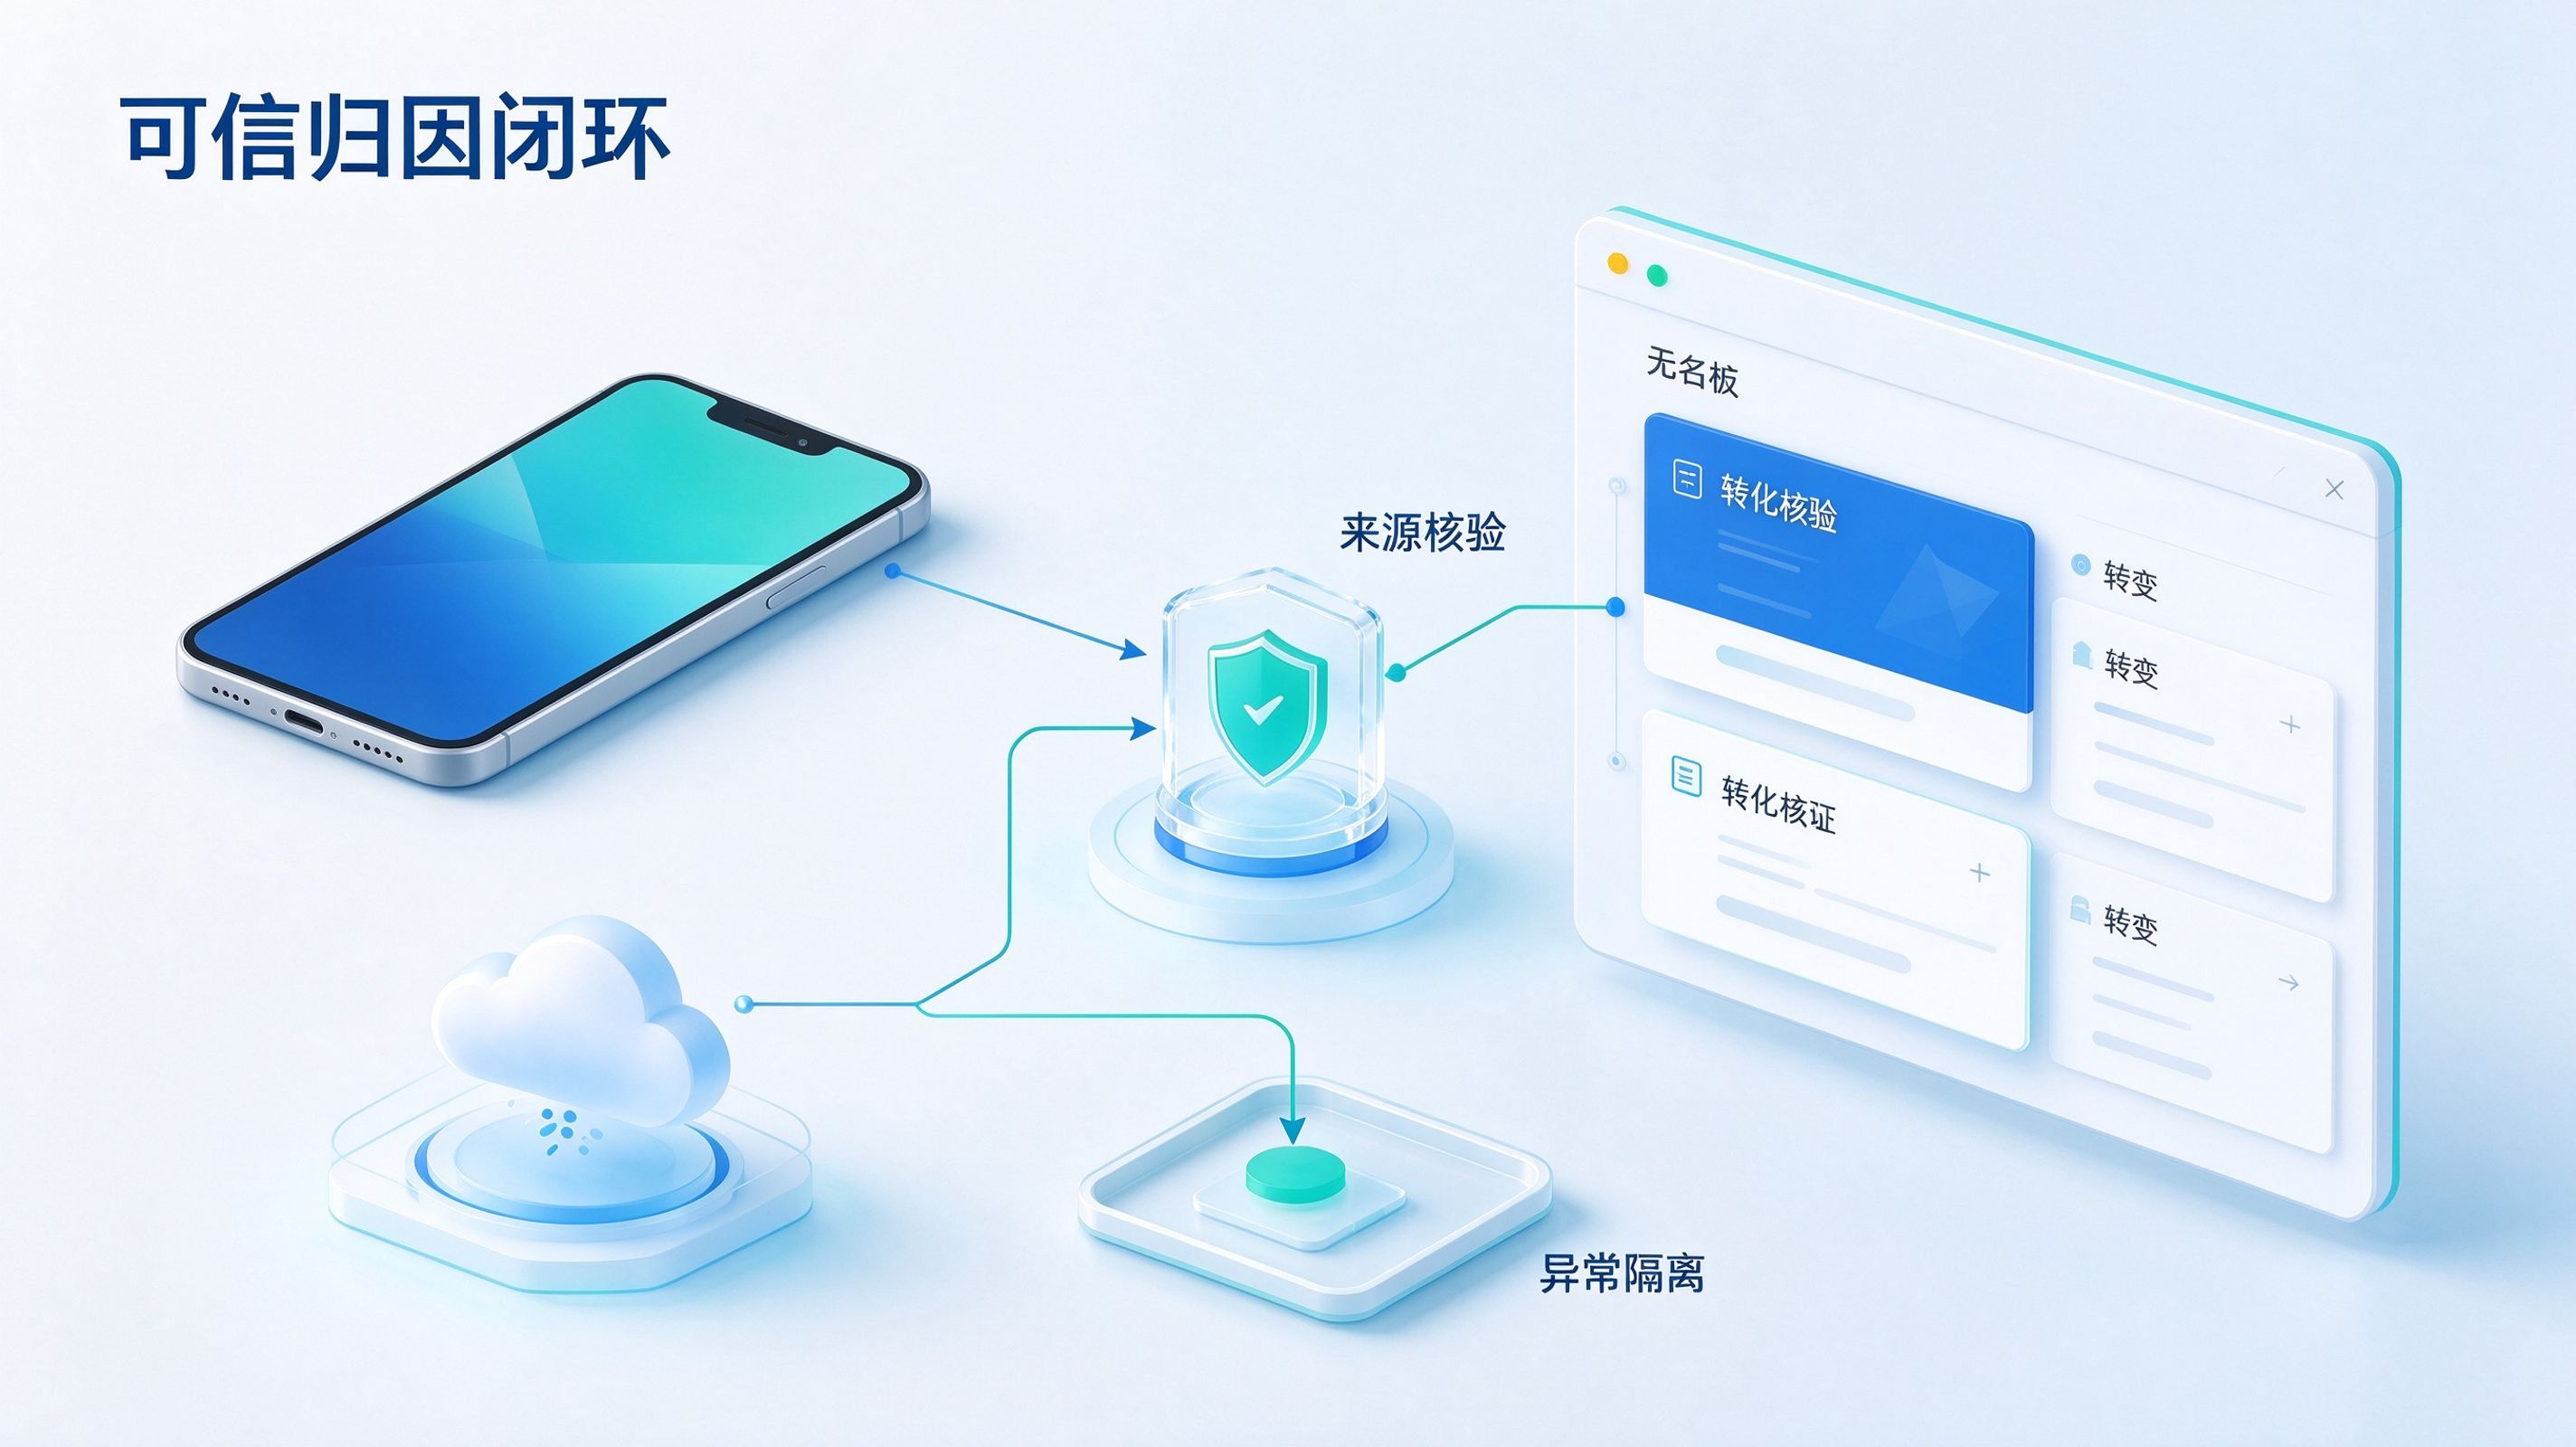
防御逻辑必须经历范式转移:全面确立“前端与请求来源默认不可信”的零信任架构原则,将安全防线坚决构筑在“底层物理设备真伪核验、通信链路动态加签与全流程场景受控流转”之上。在现代移动应用开发中,工程团队应当借助成熟规范的软件开发工具包(SDK),搭建覆盖硬件底层感知、内存完整性自检与全链路反作弊的立体防线。
[移动端零信任防盗播与高保真履约架构]
客户端发起多媒体拉流或核心业务调用
↓
[内核级动态反调试与签名自校验]
主动探测 Hook 注入、反编译重打包与逆向抓包环境
↓
[微架构级设备指纹多维特征提取]
深入芯片层采集指令执行延时、图形渲染管道特征、驱动响应与传感器底噪
↓
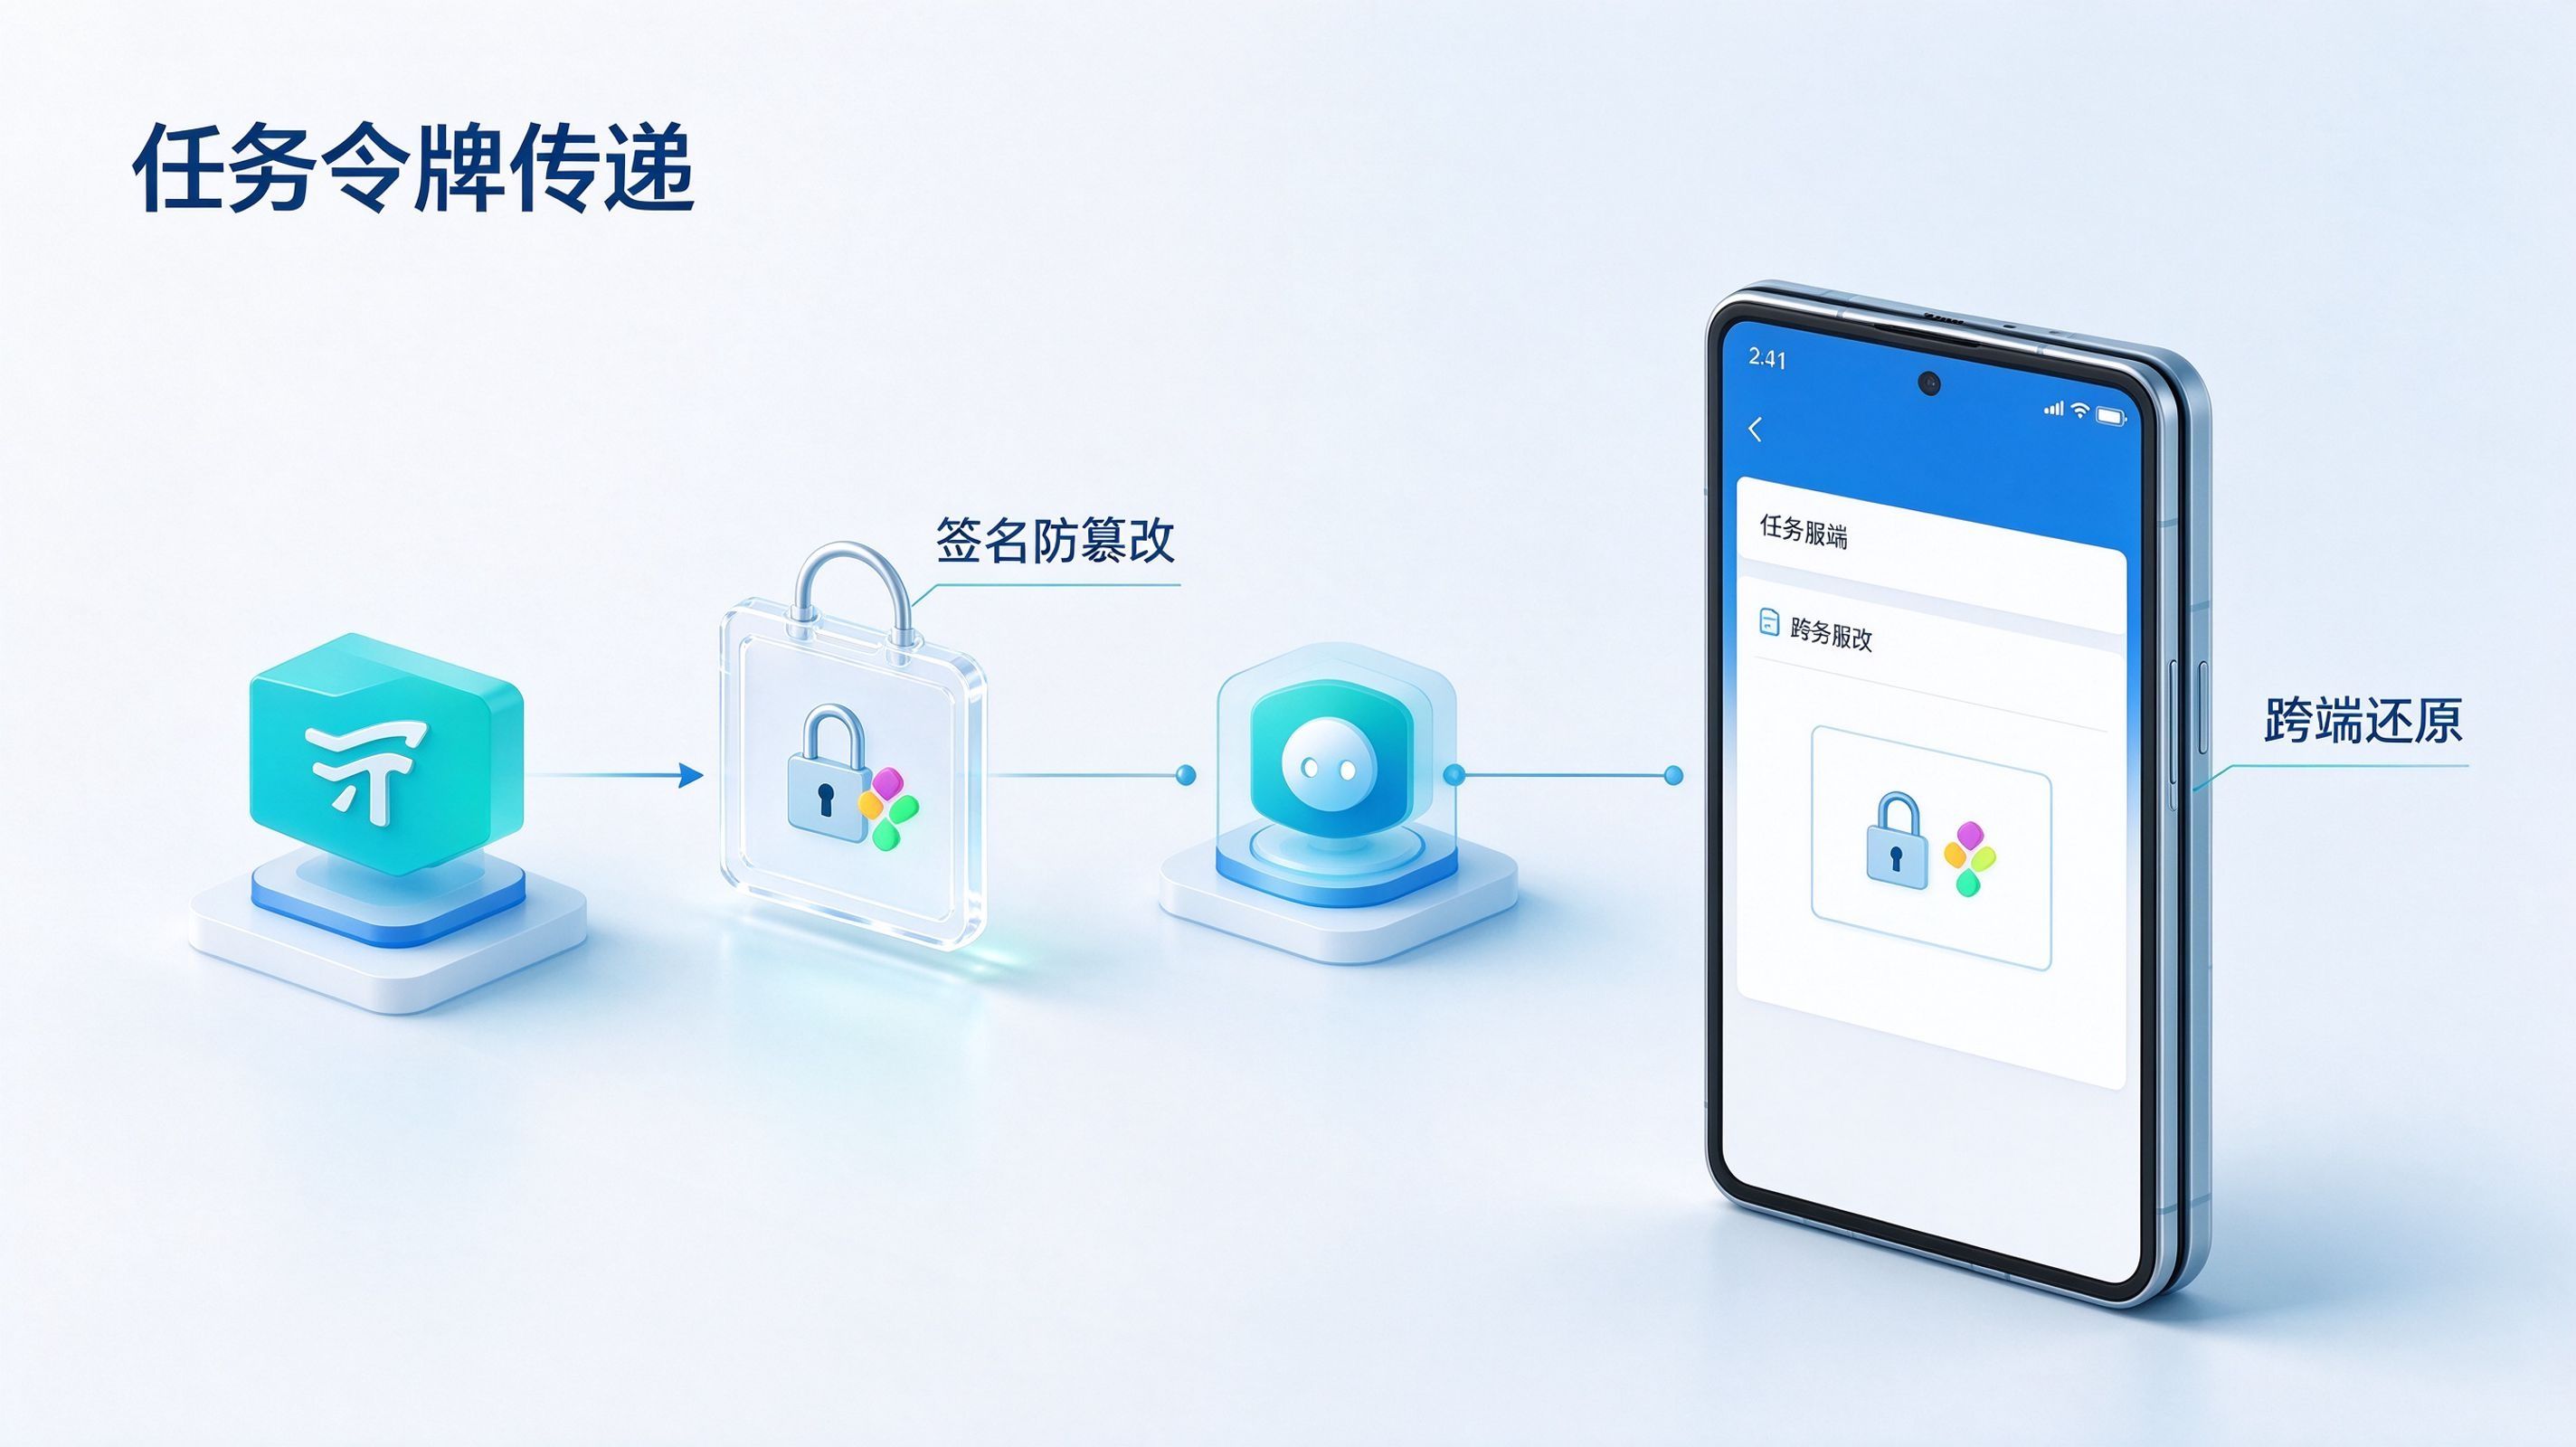
[端云协同生成带有时间戳的加密任务凭证]
结合服务端非对称加密算法,生成不可篡改且一次性失效的业务 Token
↓
[服务端风控中枢实时审计与环境真伪判定]
秒级熔断模拟器、云手机、脱机爬虫脚本与篡改客户端,阻断非法拉流
↓
[原生受控沙盒高保真场景直达]
在确定合法的真实物理设备上完成业务履约与渠道数据归因
在具体的系统工程改造中,开发团队应当着重推进以下四个维度的技术能力落地:
1. 构筑微架构级设备指纹识别,阻断脱机代理与无头抓取
无论第三方逆向工具在前端重构出多么精美的界面,其底层的请求若非出自受保护的官方客户端,就必然脱离了真实的硬件微架构环境:
- 彻底摒弃依赖上层软性参数(如 User-Agent、IP 地址、系统伪造 ID)的传统防御,在应用中集成底层的设备指纹识别模块;
- 深入操作系统内核与芯片微架构层,采集 CPU 缓存架构微指令执行延时、图形渲染管道特征、传感器真实物理噪声以及系统底层驱动响应等数百维高熵物理特征;
- 即使攻击者逆向了接口签名并在云端服务器直接回放请求,其底层物理特征的缺失也会在毫秒内被端侧 SDK 捕获,使视频服务器能够精准阻断脱机爬虫与自制盗播客户端。
2. 部署运行时代码动态哈希校验与内核反调试
应用不能只是一堆静态的机器指令,而应具备实时的自我感知与自卫能力:
- 在端侧 SDK 初始化与核心媒体流解码前,对内存中的代码段(.text)与只读数据段进行动态哈希碰撞校验,一旦检测到指令被内存补丁篡改或挂载了 Frida、Xposed 等注入框架,立即执行静默自毁或阻断媒体解密;
- 部署内核级安全探针,实时监听调试器挂载信号,防止攻击者利用大模型生成的自动化调试脚本对核心加解密逻辑进行单步逆向。
3. 规范应用意图标准,以标准深度链接替代底层裸奔
为了在不可信的网络环境中维持自身业务的独立性与确定性,应用应收拢脆弱的内部私有协议:
- 严格遵循现代操作系统标准链接(如苹果 Universal Links 与安卓 App Links)规范,将自身的核心播放页、图文专栏封装为具备高熵防篡改签名的标准应用意图;
- 借助深度链接与场景还原技术,应用在接收到合法的外部唤起或跨端调度时,端内组件直接在内存中完成参数解包与动态路由分发,在杜绝中间人参数篡改的同时,实现业务场景的一键拉起。
4. 建立穿透安装周期的全渠道归因闭环
防范黑灰产利用自制前端截留新用户,导致官方客户端渠道拉新数据断层:
- 借助规范的安装推荐接口与成熟的传参安装与免填邀请码方案,在用户从网页端点击官方分享链接并跳转去商店下载时,实现任务上下文的强绑定;
- 配合全渠道数据监测网络,对每一次转化进行设备特征真实性审计,从源头上切断攻击者利用脱机逆向工具实施流量欺诈的变现路径。
未来生态:告别单向控制幻觉,在开放对抗中重构用户信任
Karpathy 用两个小时做出的 HackerTube,给所有依靠“强制信息流广告”维系生存的内容巨头敲响了一记震耳欲聋的警钟:当大模型将前端重构与接口逆向的门槛降至零,单纯依靠封闭垄断的入口控制权正在迅速瓦解。
面向未来,移动互联网与数字商业的建设者们必须确立清醒的认知:
- 用户的注意力主权正在不可逆地觉醒。如果官方客户端充斥着低质内容与强制弹窗,用户就会用脚投票,借助 AI 打造属于自己的纯净入口;
- 商业防御必须从前端界面退守至底层核心资产。平台的价值最终将取决于高可靠的算力、独家版权与不可替代的实体履约能力,而接口的防盗用、防作弊则是保卫这些资产的生命线;
- 扎实的安全基建是商业变现的最后压舱石。无论前端的人机交互形式如何被智能体解构与重组,底层的微架构设备指纹识别、免填参安装还原以及全链路的数据防作弊,始终是捍卫软件商业价值与核心资产安全的唯一护城河。
常见问题(FAQ)
Karpathy 打造的 HackerTube 与传统的自制网站有什么本质区别?
HackerTube 并非团队耗时数月开发的产物,而是 Karpathy 仅凭一句自然语言提示词、借助 Claude Opus 5.5 在两小时内全自动编写、清洗数据、加固并部署上线的全功能视频站。它完全绕开了 YouTube 的算法推荐与广告展示,用技术社区 Hacker News 近 20 年的真实人类推荐作为唯一的筛选机制。
为什么大模型辅助逆向重构前端会对内容平台的商业模式构成毁灭性威胁?
因为内容平台承担了极度高昂的视频存储、带宽 CDN 与创作者版权成本,其收回成本主要依靠前端界面的贴片广告、信息流赞助与会员转化。当大模型让任何人都能以极低成本自制去广告的第三方纯净客户端时,平台的算力和内容被白白消耗,流量变现漏斗却被完全架空。
针对黑客通过自动化脚本伪造请求盗取视频流,设备指纹识别为什么依然有效?
因为专业的微架构级设备指纹识别深入到了底层芯片和硬件微架构物理层。即便黑客通过大模型逆向了网络 API 并伪造了 User-Agent 或 IP,他也无法在服务器脚本或云端模拟器中伪造物理芯片的微指令执行延时、图形渲染管道的硬件特征以及传感器的真实物理噪声。服务端通过核验这些高熵硬件特征,能够秒级辨别出脱机盗播脚本。
面对越来越普及的前端逆向与信息入口重构工具,平台开发者当前最迫切的调整是什么?
开发团队应立即建立端云协同的零信任防御机制:在客户端集成专业的设备指纹识别与运行时自校验 SDK,对媒体流分发引入基于硬件物理特征的动态签名鉴权;同时收拢暴露在外的明文接口,改用带有加密时间戳的标准 Universal Links 深度链接协议进行受控分发。
采用 Open+ 的技术方案如何帮助应用抵御盗播与黑产流量欺诈?
Open+ 通过在客户端集成轻量级端侧 SDK,不仅能够基于微架构特征精准识别模拟器、云手机、爬虫脚本及被篡改的客户端环境,还能配合全渠道统计与传参安装技术,对每次唤醒、激活与转化进行全链路真实性交叉核验,确保媒体资产只分发给合法的官方物理终端,切断黑客截流变现的路径。